Schnell reagieren statt lange suchen
Echtzeiterkennung mit klaren Alarmen für zeitkritische Maßnahmen.
Der Attack Defense Sensor (ADS) überwacht Ihren Netzwerkverkehr kontinuierlich, erkennt verdächtige Aktivitäten in Echtzeit und priorisiert kritische Alarme. So behalten Sie den Überblick, reduzieren Fehlalarme und können schneller und gezielter reagieren – ohne Ihre Teams zu überlasten.
Relevanz von Rauschen trennen
Sichtbarkeit ist die Grundlage jeder wirksamen Cyberabwehr. In heterogenen Umgebungen mit vielen Standorten, Remote-Zugriffen und Cloud-Diensten steigt die Zahl auffälliger Events – und damit der Druck auf Ihre Teams, Relevantes von Rauschen zu trennen. Sie tragen Verantwortung für Verfügbarkeit, Compliance und eine wirksame Incident Response – mit begrenzten Ressourcen und ohne Fehlalarme zu belohnen.


Der ADS ist ein netzwerkbasierter Sensor, der Verkehrsmuster analysiert, Angriffsindikatoren erkennt und bei Verdacht in Echtzeit alarmiert. Das Regelwerk umfasst über 40 Kategorien (u. a. Malware Command-and-Control, Credential-Phishing, DDoS/Botnets, Netzwerkanomalien, Exploits, Schwachstellen, Exploit-Kits) und wird täglich aktualisiert. Ziel ist, kritische Aktivitäten zuverlässig zu identifizieren. Das Ergebnis: Weniger Blindflug, weniger Rauschen, sowie schnellere und fundierte Reaktionen.
Echtzeiterkennung mit klaren Alarmen für zeitkritische Maßnahmen.
Ergänzt bestehende Firewalls/IDS/IPS sinnvoll – ohne deren Betrieb zu ersetzen.
Zielgerichtete Erkennung von C2, Botnets, Phishing-Folgen und Exploits, bevor Schaden entsteht.
Monatsreports mit Alarmen nach Kategorie sowie Übersicht zu IT-Compliance-Verstößen – inkl. src_ip und dest_ip für revisionsfähige Nachverfolgung.
Durch frühzeitige Erkennung Ausfälle, Datenverluste und Folgekosten reduzieren.
Security Dashboard mit Gesamtzahl gefilterter Events, kritischen Alarmen und deren Geolokation – jederzeit abrufbar.
Was Sie auf einen Blick sehen
Von Event-Masse zu priorisierten Maßnahmen in Sekunden
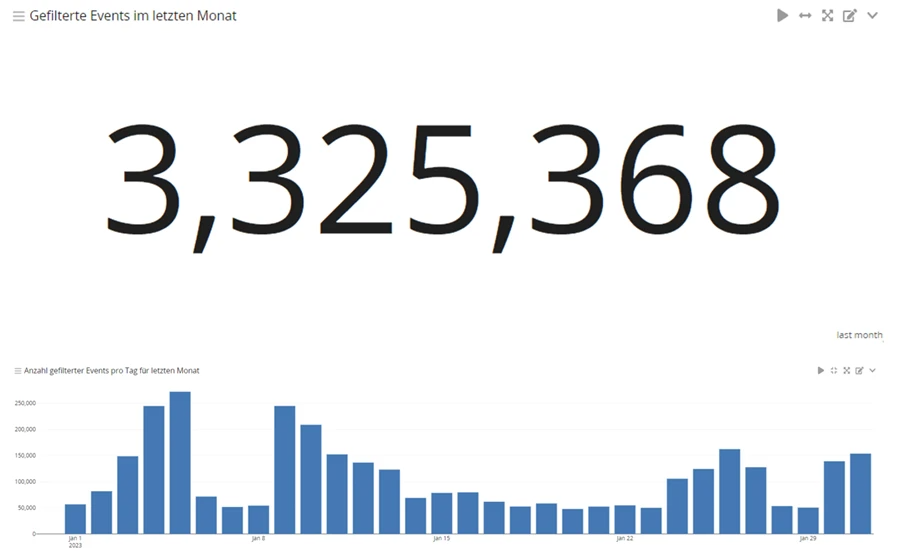
Im Security Dashboard sehen Sie auf einen Blick die Gesamtzahl der gefilterten Events, priorisierte kritische Alarme und deren geografische Herkunft. So erkennen Sie sofort, wo Handlungsbedarf besteht, fokussieren Ihre Ressourcen und beschleunigen Incident Response und Management-Reporting.
Monatliche Auswertung, im Dashboard permanent abrufbar
Die Kundenreports werden Ihnen monatlich zur Verfügung gestellt. Sie haben mit dem Dashboard trotzdem jederzeit die Möglichkeit auf die Inhalte zuzugreifen und zu überprüfen.
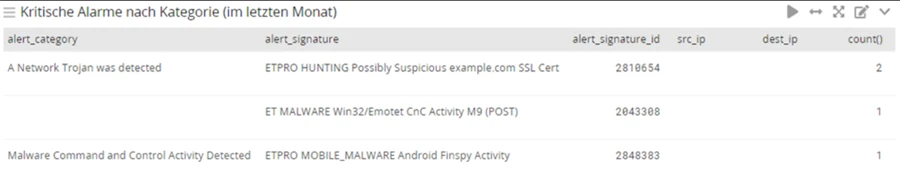
Kritische Alarme nach Kategorie
Wir zeigen Ihnen welche kritische Alarme, in welcher Kategorie und bei welcher src_ip und dest_ip, aufgetreten sind.
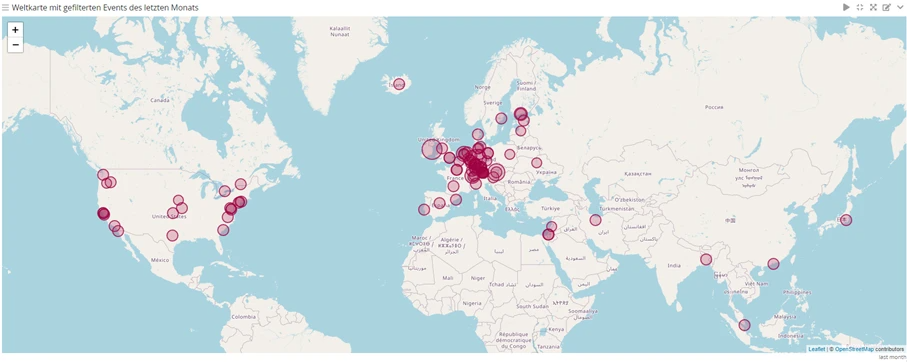
Worldmap
Mit der Weltkarte können Sie auf einen Blick sehen, wo die von uns gefilterten Events aufgetreten sind.
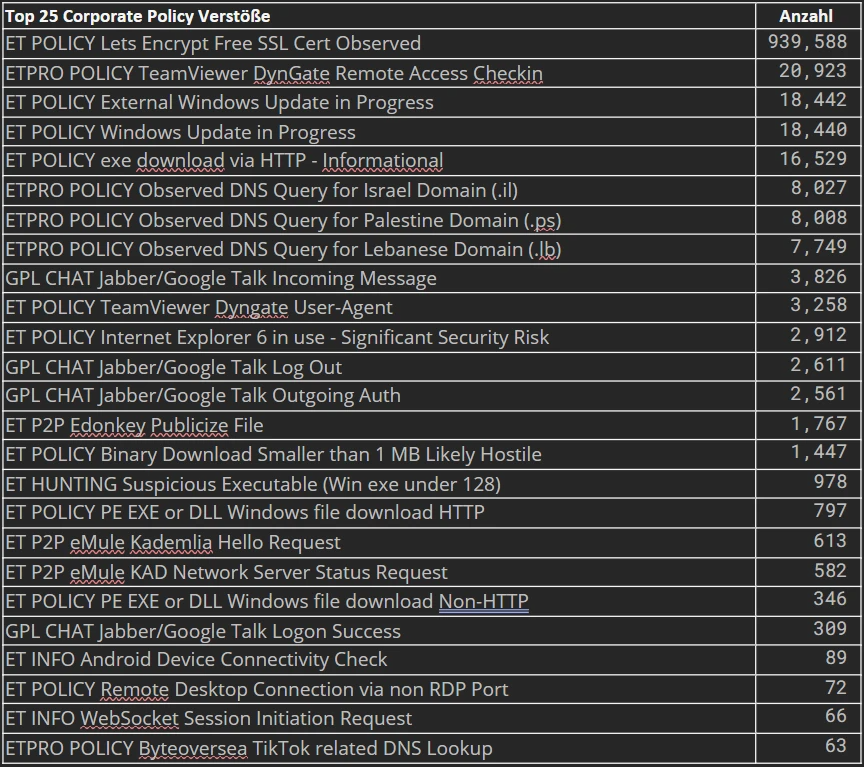
IT-Compliance Verstöße
Mit der aufgesetzten Tabelle erhalten Sie eine Übersicht über die Compliance Verstöße in Ihrer Organisation. Der Report enthält außerdem die src_ip und die dest_ip, sodass Sie nachvollziehen können wo der Compliance-Verstoß aufgetreten ist.

Erfahrung, Klarheit und Verlässlichkeit
Wir sprechen die Sprache von IT‑Leitung, Netzwerk‑ und Security‑Teams – von der Anforderung bis zur Umsetzung. Wir ordnen Signale ein, priorisieren Risiken und definieren gemeinsam sinnvolle Reaktionspfade, ohne Sie mit Detailrauschen allein zu lassen. Täglich aktualisierte Regelwerke, strukturierte Reports und ein Dashboard, das Entscheidungen unterstützt, schaffen Betriebssicherheit und Verlässlichkeit. Der Einstieg erfolgt über klar abgegrenzte Use Cases und lässt sich bedarfsgerecht auf weitere Standorte und Segmente erweitern.

So schützen Sie sich vor DDoS Attacken
DDoS (Distributed Denial of Service) Angriffe zielen darauf ab, durch eine Überlastung von Servern oder Internetzugängen den Zugriff auf zum Beispiel eine Webseite lahmzulegen. Wie man sich vor solchen Cyberangriffen effektiv schützen kann, erklärt Ralph Friedrich in diesem Video.
Sie interessieren sich für unseren Attack Defence Sensor? Kontaktieren Sie uns gerne über das Kontaktformular.