Verantwortungsvolle KI
Was verantwortungsvolle KI im Unternehmen bedeutet
Inhaltsverzeichnis
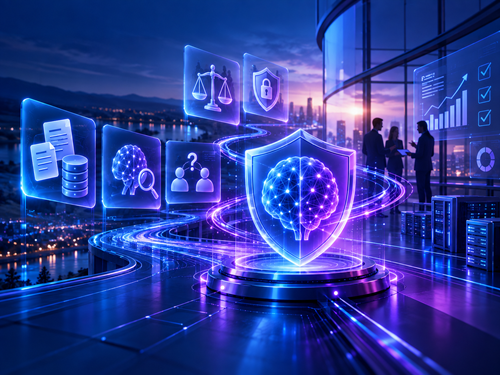
KI-Systeme werden immer mehr zum Standard im Unternehmensalltag. Verantwortungsvolle KI beschreibt dabei die Praxis, diese Systeme so zu entwickeln und einzusetzen, dass Fairness, Transparenz und Rechenschaftspflicht über den gesamten Lebenszyklus gewährleistet sind. Der Fokus liegt nicht auf Verzicht, sondern auf Struktur: von der Datenherkunft über Modelltraining bis hin zur kontinuierlichen Überwachung nach der Bereitstellung. Mit neuen Regulierungen wie dem EU AI Act wird dieses Thema für alle Unternehmen relevant. Diese Seite gibt Ihnen einen Überblick darüber, was verantwortungsvolle KI bedeutet und wie Unternehmen sie systematisch umsetzen können. Sie soll Ihnen dabei helfen, ethische Grundsätze in konkrete Governance-Processe zu übersetzen ohne technologischen Fortschritt zu behindern.
Warum verantwortungsvolle KI für Unternehmen zählt
KI ist nicht mehr zu bremsen. Wie ein Hochleistungszug gleitet sie durch die Unternehmen. Doch bei dieser Geschwindigkeit steigen die Anforderungen an Sicherheit, Transparenz und Kontrolle deutlich an. Die Frage ist nicht mehr ob, sondern wie schnell sich regulatorische Rahmenwerke durchsetzen werden.
Typische Herausforderungen ohne klare Governance
- Unklare Datenherkunft: Woher kommen Trainingsdaten? Wer hat sie wann geprüft oder genehmigt? Ohne Nachweis wird jede Auditanfrage zum Problem.
- Blackbox-Entscheidungen: Wenn Algorithmen entscheiden, aber niemand versteht wie, entstehen Haftungsrisiken bei Fehlentscheidungen oder Konflikten mit Kunden.
- Fehlende Rollenklärung: Bei Zwischenfällen bleibt oft unklar, wer verantwortlich ist – technisches Team, Fachabteilung oder Rechtsbereich. Das verzögert Eskalation und Lösung.
- Versteckte Bias: Ungenauigkeiten in Datensätzen führen zu diskriminierenden Ergebnissen. Betroffene können ihre Rechte einfordern, Unternehmen haften dafür.
- Schwachstellen in Schnittstellen: Unsichere APIs, ungesicherte Zugriffe und fehlende Monitoring-Prozesse öffnen Tür und Tor für Angriffe auf KI-Systeme.

Aktuelle Situation im Markt
Die meisten Firmen erkennen bereits, dass KI-Governance kein optionales Extra ist. Laut aktuellen Studien geben über 80 % der Unternehmen an, mindestens 10 % ihres gesamten KI-Budgets für die Einhaltung gesetzlicher Vorschriften aufzuwenden. 95 % der Führungskräfte erwarten, dass ihre Organisationen zumindest teilweise von geplanten EU-Verordnungen betroffen sein werden. Dennoch steckt nur ein kleiner Teil schon wirklich tief in der Umsetzung. Viele stehen noch am Anfang oder testen erste Ansätze. Die Lücke zwischen Erkenntnis und Handeln ist groß. Zwei Perspektiven zeigen sich dabei besonders deutlich.

Aus Sicht der Anbieter
Was Sicherheitslösungen bieten müssen
Als Technologieanbieter gilt es, Sicherheitslösungen bereitzustellen, die Compliance und Souveränität technisch verankern. Im Fokus steht eine präventive Strategie statt reaktiver Schadensbegrenzung.
- Automatisierte Sicherheitstests: Kontinuierliches Pentesting identifiziert Schwachstellen bevor sie ausgenutzt werden können.
- Agentic SOC: Autonome Sicherheitsüberwachung erkennt Anomalien in Echtzeit und reagiert sofort.
- AI Shadow Security Assessment: Unsichtbare Bedrohungen durch KI-Systeme selbst werden analysiert und bewertet
Aus Sicht der Organisationen
Schutz gegen KI-Risiken aktiv gestalten
Organisationen müssen in die Lage versetzt werden, KI-basierte Bedrohungen selbst zu erkennen und zu steuern. Klare Prozesse sind dabei genauso wichtig wie technische Werkzeuge.
- Monitoring-Prozesse: Ständige Überwachung stellt sicher, dass Modelle nicht vom Kurs abkommen.
- Eskalationspfade: Bei Incidents weiß jedes Teammitglied, wer wann informiert wird.
-
Dokumentierte Entscheidungen: Jeder Schritt bleibt nachvollziehbar für Audits und interne Prüfstellen.
Vom Prinzip zur Praxis - unser Lösungsüberblick
Wir verstehen verantwortungsvolle KI nicht als Add-On, sondern als durchgängigen Ansatz über den gesamten Lebenszyklus hinweg. Dabei werden Governance-Prinzipien mit operativer Umsetzung. Statt theoretischer Rahmenwerke bieten wir konkrete Implementierungswege, die Unternehmen schrittweise befähigen, ihre KI-Systeme sicher, fair und transparent zu gestalten.
So sieht der grundlegende Ansatz aus
- Prinzipien definieren: Gemeinsam mit dem Unternehmen werden ethische Grundsätze erarbeitet, die zu Unternehmenswerten und Geschäftszielen passen
-
Governance-Strukturen aufbauen: Klare Rollen, Entscheidungsrechte und Eskalationspfade sorgen für Durchsetzbarkeit
-
Lebenszyklus begleiten: Von Datenbeschaffung über Modellentwicklung bis zur Überwachung nach Deployment
-
Nachweise dokumentieren: Audit-taugliche Dokumentation für Compliance-Anforderungen und Zertifizierungen
Konkrete Handlungsfelder
Risikobewertung
Testverfahren
Transparenz
Datenschutz
Sicherheit
Überwachung
Schulung

ISO/IEC 42001 und weitere Standards
Wir unterstützen Unternehmen außerdem bei der Vorbereitung auf Zertifizierungen nach ISO/IEC 42001. Dieser Standard für KI-Managementsysteme bietet eine strukturierte Möglichkeit, Risiken und Chancen systematisch zu steuern. Weitere relevante Standards wie NIST AI RMF, BSI C5 oder branchenspezifische Anforderungen werden dabei integriert.
Jetzt IT Governance-, Risk- und Compliance Anforderungen klären?
Warum wir der richtige Partner sind
Als ISO 27001-zertifizierter Managed Security Service Provider (MSSP) bringen wir viele Jahre Erfahrung im Schutz kritischer IT-Infrastrukturen mit. Diese Expertise bildet das Fundament für unseren KI-Governance-Ansatz. Während andere Anbieter erst beginnen, Sicherheitsprozesse aufzubauen, integrieren wir bereits bewährte Sicherheitsstandards direkt in KI-Projekte.
Bewährte Sicherheit durch Zertifizierungen und Standard
- ISO 27001 – Informationssicherheits-Managementsystem: Risikomanagement für Daten und Modelle wird dokumentiert und nachweisbar. Alle Prozesse folgen einem standardisierten Rahmenwerk mit regelmäßigen Audits.
- BSI C5 – Cloud-Security-Standards: Infrastruktur-Audits ermöglichen souveräne Rechenzentren. Die Compliance-Anforderungen des Bundesamts für Sicherheit werden erfüllt.

FAQ - Häufige Fragen zu verantwortungsvoller KI
Verantwortungsvolle KI ist kein separates Produkt, sondern ein Ansatz über den gesamten Lebenszyklus hinweg. Während normale KI sich auf Leistungsfähigkeit konzentriert, werden bei verantwortungsvoller KI Fairness, Transparenz, Datenschutz und Rechenschaftspflicht systematisch integriert – beginnend bei der Datenerfassung bis hin zur kontinuierlichen Überwachung nach dem Deployment.
Der EU AI Act führt ab 2025 verbindliche Anforderungen für Hochrisiko-KI-Systeme ein. Dazu zählen dokumentierte Datenherkunft, Risikobewertungen, technische Dokumentation und menschliche Aufsichtspflichten. Unternehmen, die KI in sensiblen Bereichen einsetzen, müssen Compliance-Nachweise erbringen können. Ohne vorbereitete Prozesse drohen Bußgelder und Reputationsschäden.
ISO 27001 deckt allgemeine Informationssicherheit ab, jedoch nicht spezifische KI-Risiken wie Bias, Erklärbarkeit oder algorithmische Diskriminierung. Für umfassende Governance wird zusätzlich ISO/IEC 42001 empfohlen, da dieser Standard explizit KI-Managementsysteme adressiert. Beide Standards können komplementär eingesetzt werden.
Grundsätzlich ja, jedoch ist der Aufwand höher als bei Projekten, die von Anfang an mit Governance-Rahmenwerken entwickelt wurden. Bestehende Modelle benötigen Nachbearbeitung bezüglich Datenherkunft, Bias-Tests, Dokumentationslücken und Monitoring-Mechanismen. Eine Neubetrachtung aller Anwendungsfälle wird empfohlen.
Fortgang lässt sich durch Kennzahlen erfassen: Anzahl durchgeführter Fairness-Tests pro Quartal, Zeit zwischen Risikoerkennung und Korrektur, Anteil der dokumentierten Entscheidungen, Audit-Ergebnisse oder Kundenbeschwerden bezüglich KI-Ausgaben. Diese Metriken sollten regelmäßig berichtet und im Management Review berücksichtigt werden.
Nicht zwingend für den Aufbau von Governance, wohl aber für operative Umsetzung. Wir unterstützen bei Strategie und Implementierung, während interne Teams Prozessverantwortung übernehmen. Ein hybrides Modell aus externer Beratung und interner Zuständigkeit hat sich in vielen Fällen bewährt.
Nächste Schritte: Verantwortungsvolle KI systematisch umsetzen
Die Diskussion über verantwortungsvolle KI ist erst am Anfang. Unternehmen, die jetzt handeln, gewinnen Vertrauen bei Kunden und minimieren Risiken proaktiv. Wir begleiten Sie von der ersten Analyse bis zur implementierten Governance-Struktur. Stellen Sie eine unverbindliche Anfrage über unser Kontaktformular.
Downloads
(PDF | 0,27 MB)
(PDF | 0,23 MB)
(PDF | 0,25 MB)
(PDF | 0,18 MB)
(PDF | 0,28 MB)
Weiterführende Links


Alles Wichtige auf einen Blick
- Via Telefon
+49 (6751) 85378-0
- Via E-Mail
Online Anfrage
- Service Helpdesk
Support-Bereich
- Login für Kunden
Cloud Status prüfen